A segurança do seu site WordPress é fundamental para proteger os seus dados e os dos utilizadores. Neste artigo, apresentamos 10 dicas para proteger o site.
1. Utilize palavras-passe fortes
Certifique-se de que todas as contas do site utilizam palavras-passe fortes e únicas.
2. Atualize o WordPress regularmente
As atualizações do WordPress, dos temas e dos plugins ajudam a corrigir vulnerabilidades conhecidas.
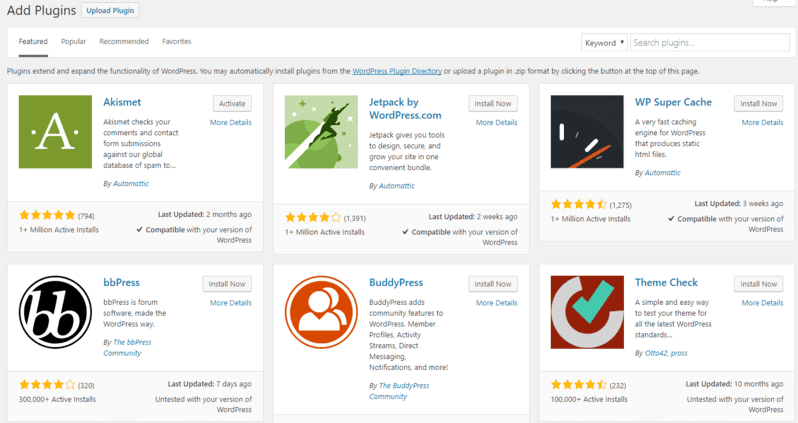
3. Instale um plugin de segurança
Utilize plugins como o Wordfence ou o Sucuri para monitorizar e proteger o site.
4. Limite as tentativas de início de sessão
Instale um plugin para limitar as tentativas de início de sessão e prevenir ataques de força bruta.
5. Utilize autenticação de dois fatores
Adicione uma camada de proteção ao ativar a autenticação de dois fatores no início de sessão.
6. Crie cópias de segurança regulares
Garanta que tem cópias de segurança regulares do site que possa restaurar em caso de ataque.
7. Desative a edição de ficheiros
Desative a edição de ficheiros através do painel de administração, adicionando define('DISALLOW_FILE_EDIT', true); ao ficheiro wp-config.php.
8. Utilize um certificado SSL
Garanta a encriptação dos dados entre o site e os utilizadores com um certificado SSL.
9. Restrinja o acesso ao painel de administração
Restrinja o acesso ao painel de administração por endereço IP ou utilize plugins de proteção.
10. Monitorize os registos de atividade
Verifique os registos de atividade regularmente para detetar comportamentos suspeitos.
Conclusão
Proteger o seu site WordPress é um processo contínuo. Utilize estas dicas para reduzir os riscos e manter o site seguro.
Saiba mais sobre a proteção do seu site WordPress.