Безпека сайту на WordPress критично важлива для захисту ваших даних і даних користувачів. У цій статті розглянемо 10 порад для захисту сайту.
1. Використовуйте надійні паролі
Переконайтеся, що всі облікові записи на сайті мають надійні та унікальні паролі.
2. Регулярно оновлюйте WordPress
Оновлення WordPress, тем і плагінів допомагають закривати відомі вразливості.
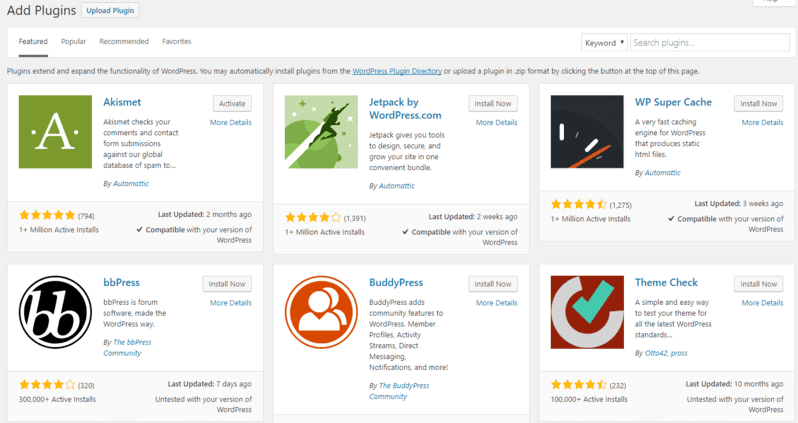
3. Встановіть плагін безпеки
Використовуйте плагіни Wordfence або Sucuri для моніторингу й захисту сайту.
4. Обмежте кількість спроб входу
Встановіть плагін для обмеження спроб входу та запобігання атакам перебором паролів.
5. Використовуйте двофакторну автентифікацію
Додайте ще один рівень захисту, увімкнувши двофакторну автентифікацію для входу.
6. Регулярно створюйте резервні копії
Переконайтеся, що маєте регулярні резервні копії сайту, які можна відновити в разі атаки.
7. Вимкніть редагування файлів
Вимкніть редагування файлів через панель адміністратора, додавши define('DISALLOW_FILE_EDIT', true); до файлу wp-config.php.
8. Використовуйте SSL-сертифікат
Забезпечте шифрування даних між сайтом і користувачами за допомогою SSL-сертифіката.
9. Обмежте доступ до панелі адміністратора
Обмежте доступ до панелі адміністратора за IP-адресою або використовуйте захисні плагіни.
10. Стежте за журналами активності
Регулярно перевіряйте журнали активності, щоб виявляти підозрілу поведінку.
Висновок
Захист сайту на WordPress — безперервний процес. Використовуйте ці поради, щоб зменшити ризики та підтримувати безпеку сайту.
Дізнайтеся більше про захист вашого сайту на WordPress.